Sécurité informatique
Introduction
Définition
Le risque en terme de sécurité est généralement caractérisé par l'équation suivante :
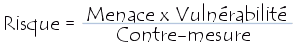
Objectifs
- intégrité : garantir que les données sont bien celles que l'on croit être
- confidentialité : assurer que seules les personnes autorisées aient accès aux ressources échangées
- disponibilité : maintenir le bon fonctionnement du système d'information
- non répudiation : garantir qu'une transaction ne peut être niée
- authentification : assurer que seules les personnes autorisées aient accès aux ressources.
Cryptologie
Périodes de cryptographie
- cryptographie mécanique : utilise des moyens mécaniques pour chiffrer un message. Cette cryptographie s'étend de l'antiquité jusqu'à la fin de la seconde guerre mondiale environ. De nos jours, elle n'a plus cours.
- cryptographie mathématique : utilise les mathématiques pour chiffrer un message. Cette cryptographie a commencé aux environs de la fin de la deuxième guerre mondiale et c'est celle que l'on utilise de nos jours.
- cryptographie quantique : les bases reposent sur la physique quantique.
SSH : Secure Shell
Définition
C'est un protocol de communication sécurisé créé en 1995 par le Finlandais Tatu Ylönen. Le protocole permet à des utilisateurs (ou bien des services TCP/IP) d'accéder à une machine à travers une communication chiffrée (appelée tunnel).
Avantages
- Données chiffrées : impossible d'écouter le réseau à l'aide d'un analyseur de trames.
- Identification des machines : impossible d'usurpation d'identité du client ou du serveur (spoofing).
Fonctionnement
- Le serveur et le client s'identifient mutuellement afin de mettre en place un canal sécurisé.
- Le client s'authentifie auprès du serveur pour obtenir une session.